Une courbe elliptique est définie par l'équation y² = x³ + ax + b. Son graphique est une ligne lisse et symétrique sans auto-intersections. Sur l'ensemble de ses points (y compris le point à l'infini), on peut introduire une opération d'addition qui transforme la courbe en un groupe commutatif. Cela signifie que l'addition obéit aux mêmes lois que les nombres ordinaires : il y a un « zéro », un élément opposé, l'associativité. Mais la géométrie de l'addition est inhabituelle : en additionnant deux points, on trace une droite sécante à travers eux, on trouve la troisième intersection avec la courbe et on la reflète par rapport à l'axe des x. En cryptographie (par exemple, dans le protocole Diffie-Hellman sur les courbes elliptiques), la sécurité repose sur la difficulté du problème du logarithme discret : connaissant le point initial P et le point final Q = n·P, il est presque impossible de calculer le nombre n.
Histoire
L'étude des courbes elliptiques a commencé avec les intégrales elliptiques dans les travaux d'Abel et Jacobi dans la première moitié du XIXe siècle. Le terme « elliptique » provient du lien avec le calcul de la longueur d'arc d'une ellipse. Henri Poincaré a contribué à l'étude des courbes algébriques et de leurs groupes. En 1985, Neal Koblitz et Victor Miller ont indépendamment proposé d'utiliser les courbes elliptiques en cryptographie, ce qui a conduit à la création de systèmes pratiques ECC, largement utilisés aujourd'hui. Le lien avec les formes modulaires, établi dans les travaux de Wiles et Taylor, a résolu le grand théorème de Fermat.
Comment ça marche
La loi de groupe sur une courbe elliptique forme un groupe abélien. Pour une courbe sur un corps fini F_p, ce groupe a un ordre d'environ p+1, et la robustesse cryptographique repose sur la difficulté du problème du logarithme discret dans ce groupe. Dans des protocoles comme ECDSA, un message est signé à l'aide d'une clé secrète — un multiplicateur n, et vérifié avec la clé publique Q = n·P. Calculer n à partir de Q et P est le problème ECDLP, pour lequel on ne connaît pas d'algorithme sous-exponentiel dans le cas général. De plus, les courbes elliptiques sur les nombres rationnels portent une structure riche : le groupe des points rationnels, d'après le théorème de Mordell-Weil, est de type fini, et son rang ainsi que le régulateur sont liés à la fonction L de la courbe via la conjecture de Birch et Swinnerton-Dyer. Ainsi, le cadenas mathématique formé par une courbe lisse protège les frontières numériques.
En pratique
Protocoles HTTPS, portefeuilles de cryptomonnaie, signatures électroniques — partout où un verrou numérique rapide et fiable est nécessaire.
Anecdote
La courbe elliptique la plus célèbre est peut-être celle liée à l'équation de Fermat. Andrew Wiles a prouvé le grand théorème de Fermat en établissant un lien entre les courbes elliptiques et les formes modulaires.
Une pierre lancée décrit une courbe, mais une planète autour du Soleil suit une courbe fermée. Pourquoi une ellipse plutôt qu'un cercle ou une spirale ? La première loi de Kepler donne la réponse, mais sa démonstration exige d'ordinaire des calculs complexes. Ce travail propose un chemin plus court — à travers un simple rapport de vitesses.
En 1998, le mathématicien David Boyd a remarqué une chose étrange. Il étudiait la mesure de Mahler d'un polynôme — une quantité qui mesure la « complexité » de ses racines — et a découvert que pour une famille de courbes, elle s'exprime toujours par un nombre rationnel spécial, multiplié par la valeur de la dérivée de la fonction L.
Une carte routière ordinaire avec le trafic, c'est une multitude de nombres. Les envoyer tous en entier prend trop de temps. Mais on peut réduire le volume sans perdre l'essentiel. Les chercheurs ont trouvé une solution ingénieuse : d'abord, redessiner la carte pour que les rues deviennent des points et les intersections des passerelles entre ces points.
Oubliez la feuille plate : le tissu embryonnaire est un paysage dynamique, avec ses collines et ses replis. Sur les bosses, les cellules s'étirent ; dans les creux, elles se compriment — comme si elles exécutaient une danse obéissant à des lois étonnamment proches de la courbure de l'espace-temps.
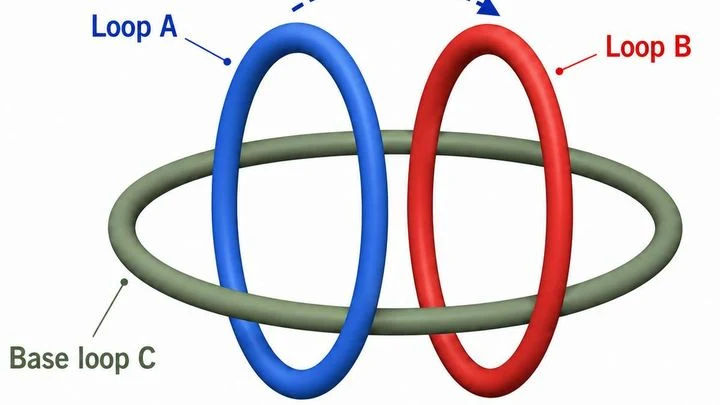
Deux fils pendent dans l'espace. On en fait passer un autour de l'autre — les physiciens appellent cela le tressage. On a longtemps cru que les règles de cette danse étaient strictement déterminées par le nombre de dimensions.
Dans l'océan, un tourbillon aspire tout dans un cercle fermé — de même, une onde gravitationnelle dans l'espace vide tord le temps en boucle. Une onde gravitationnelle est une ondulation du tissu cosmique, et sa forme particulière peut transformer le cours ordinaire des événements en cycle fermé.
Le nombre −0.000459 n'est pas un invité surprise dans l'équation de Blasius. C'est le coefficient de η⁵, qui détermine la couche limite sur une plaque plane — le murmure subtil du frottement de l'air sur le métal. Les méthodes numériques classiques comme Runge-Kutta ne donnent qu'une courbe approximative.
La frontière dicte ses règles
La gravité quantique ressemble à un théâtre où l'espace-temps est la scène et les champs, les acteurs. Lorsque la scène a un bord, il faut savoir précisément ce qui se passe à la frontière : sinon, la pièce s'effondre.
Le ciel nocturne nous réserve parfois des énigmes à couper le souffle. L'une d'elles est un anneau de galaxies qui s'étend sur un tiers de l'horizon. Les astronomes l'ont baptisé « Grand anneau céleste » : un amas de galaxies étiré en un mince filament qui se referme en une circonférence d'environ 400 mégaparsecs de diamètre.
Un cœur en plastique repose sur l'eau et ne se retourne pas, quelle que soit la façon dont on le tourne. Il se fige dans n'importe quelle position, comme si l'eau le tenait par des fils invisibles. Ce tour de force est rendu possible grâce à la courbe de Zindler — une figure dont toutes les lignes qui divisent l'aire en deux parties égales ont la même longueur.
Un journal perd des pages, mais l'histoire migre vers le reste. Les trous noirs agissent de même : en rétrécissant (comme l'a montré Stephen Hawking), l'information avalée ne devrait pas disparaître ; elle refait surface éventuellement. La théorie prédit une courbe en cloche spécifique pour cette évasion.
Deux graphes sont considérés comme identiques si leur « relief » correspond. Deux cartes avec des montagnes et des vallées : même si le dessin diffère, les hauteurs et les pentes peuvent être les mêmes.