La curva elíptica se define mediante la ecuación y² = x³ + ax + b. Su gráfica es una línea suave, simétrica y sin autointersecciones. En el conjunto de sus puntos (incluyendo el punto en el infinito) se puede definir una operación de suma que convierte la curva en un grupo conmutativo. Esto significa que la suma obedece las mismas leyes que los números ordinarios: hay un «cero», un elemento opuesto y se cumple la asociatividad. Pero la geometría de la suma es inusual: al sumar dos puntos, trazamos una recta secante a través de ellos, encontramos el tercer punto de intersección con la curva y lo reflejamos respecto al eje x. En criptografía (por ejemplo, en el protocolo de Diffie–Hellman sobre curvas elípticas) la seguridad se basa en la dificultad del problema del logaritmo discreto: conociendo el punto inicial P y el final Q = n·P, calcular el número n es casi imposible.
Historia
El estudio de las curvas elípticas comenzó con las integrales elípticas en los trabajos de Abel y Jacobi en la primera mitad del siglo XIX. El término «elíptica» surgió por su relación con el cálculo de la longitud de arco de una elipse. Henri Poincaré contribuyó al estudio de las curvas algebraicas y sus grupos. En 1985, Neal Koblitz y Victor Miller propusieron de forma independiente usar curvas elípticas en criptografía, lo que llevó a la creación de los sistemas prácticos ECC, ampliamente utilizados hoy en día. La conexión con las formas modulares, establecida en los trabajos de Wiles y Taylor, resolvió el último teorema de Fermat.
Cómo funciona
La ley de grupo en una curva elíptica forma un grupo abeliano. Para una curva sobre un cuerpo finito F_p, este grupo tiene un orden aproximadamente p+1, y la resistencia criptográfica se basa en la dificultad del problema del logaritmo discreto en él. En protocolos como ECDSA, se firma un mensaje usando una clave secreta (el multiplicador n) y se verifica con la clave pública Q = n·P. Calcular n a partir de Q y P es el problema ECDLP, para el cual no se conocen algoritmos subexponenciales en el caso general. Además, las curvas elípticas sobre los números racionales poseen una rica estructura: el grupo de puntos racionales, según el teorema de Mordell–Weil, es finitamente generado, y su rango y regulador están relacionados con la función L de la curva a través de la conjetura de Birch y Swinnerton-Dyer. Así, la cerradura matemática de la curva suave protege las fronteras digitales.
En la práctica
Protocolos HTTPS, monederos de criptomonedas, firmas electrónicas: en todos los lugares donde se necesita un candado digital rápido y fiable.
Dato curioso
Quizás la curva elíptica más famosa es aquella relacionada con la ecuación de Fermat. Andrew Wiles demostró el último teorema de Fermat estableciendo una conexión entre las curvas elípticas y las formas modulares.
Una piedra lanzada describe un arco, pero un planeta alrededor del Sol traza una curva cerrada. ¿Por qué precisamente una elipse y no un círculo o una espiral? La respuesta la da la primera ley de Kepler, pero su demostración habitual requiere cálculos complejos. Este trabajo propone un camino más corto, a través de una simple razón de velocidades.
Un vórtice en un material magnético es como un remolino, pero en lugar de agua, lo que gira son las direcciones de la magnetización. Un electrón que atraviesa ese vórtice no siente solo un campo magnético, sino una curvatura del espacio: su camino se dobla como si rodara por un embudo con cuello estrecho.
En 1998, el matemático David Boyd notó algo extraño. Estudiaba la medida de Mahler de un polinomio —una cantidad que mide la "complejidad" de sus raíces— y descubrió que para una familia de curvas siempre se expresa como un número racional especial racional multiplicado por el valor de la derivada de la función L.
Un mapa de carreteras con tráfico es un montón de números. Enviarlos todos completos lleva demasiado tiempo. Pero se puede reducir el volumen sin perder lo esencial. Los investigadores encontraron una solución ingeniosa: primero redibujar el mapa de modo que las calles se conviertan en puntos y las intersecciones, en puentes entre esos puntos.
Olvídese de la lámina plana: el tejido embrionario es un paisaje dinámico con colinas y pliegues. En las convexidades, las células se estiran; en las concavidades, se comprimen, como si ejecutaran una danza regida por leyes sorprendentemente similares a la curvatura del espacio-tiempo.
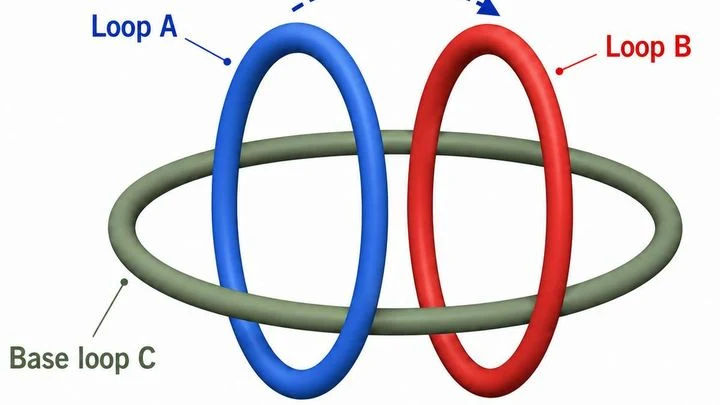
Dos hilos cuelgan en el espacio. Se pasa uno alrededor del otro: los físicos llaman a esto trenzado. Durante mucho tiempo se creyó que las reglas de esta danza estaban rígidamente determinadas por el número de dimensiones.
En el océano, un remolino arrastra todo a un círculo cerrado; de igual manera, una onda gravitacional en el espacio vacío retuerce el tiempo en un bucle. La onda gravitacional es una ondulación en el tejido del cosmos, y su forma especial puede convertir el flujo normal de los acontecimientos en un ciclo cerrado.
El número −0.000459 no es un invitado casual en la ecuación de Blasius. Es el coeficiente de η⁵, que define la capa límite sobre una placa plana: el susurro tenue del roce del aire sobre el metal. Los métodos numéricos habituales, como Runge-Kutta, solo entregan una curva aproximada.
La frontera dicta las reglas
La gravedad cuántica se parece a un teatro donde el espacio-tiempo es el escenario y los campos son los actores. Cuando el escenario tiene un borde, hay que saber exactamente qué ocurre en la frontera: de lo contrario, la función se desmorona.
El cielo nocturno a veces nos regala enigmas que quitan el aliento. Uno de ellos es un anillo de galaxias que se extiende a lo largo de un tercio del horizonte. Los astrónomos lo han llamado «Anillo Gigante en el Cielo»: un cúmulo de galaxias estirado en un hilo fino que se cierra formando una circunferencia de unos 400 megapársecs de diámetro.
Un corazoncito de plástico flota en el agua y no se voltea, por más que lo gires. Se queda inmóvil en cualquier posición, como si el agua lo sostuviera con hilos invisibles. Este truco es posible gracias a la curva de Zindler, una figura en la que todas las líneas que dividen el área por la mitad tienen la misma longitud.
Un diario pierde páginas, pero la historia emigra al resto. Los agujeros negros actúan de forma similar: al encogerse (como demostró Stephen Hawking), la información tragada no debería desaparecer; eventualmente vuelve a aflorar. La teoría predice una curva específica de subida y bajada para este escape.
Los grafos se consideran iguales si su «relieve» coincide. Dos mapas con montañas y valles: incluso con diferentes trazos, las alturas y pendientes pueden ser las mismas.